Rezultātos balstīta kiberdrošība
Domājiet kā uzbrucējs.
Aizstāvieties tāpat.
Ielaušanās testēšana, red team operācijas un gatavība NIS2 / DORA prasībām organizācijām visā ES.
Mēs pārbaudām drošību no uzbrucēja skatpunkta un sniedzam skaidrus pierādījumus un praktiskus ieteikumus risku novēršanai.
Atbilde 24 stundu laikā · atkārtota pārbaude pieejama katram projektam
OffSeq atrada problēmas, ko iepriekšējie auditi nekad neatklāja – un paskaidroja, kā tieši tās novērst.
Autentisks uzbrucēja skatpunkts. Red team ziņojums mainīja veidu, kā prioritizējam ieguldījumus drošībā.
Skaidri, praktiski un ātri. Viņi izturas pret mūsu risku kā pret savējo.
Drošības apgalvojumiem jābūt pamatotiem ar pierādījumiem.
03 / 10Speciālisti, kuri īsteno mūsu klientu projektus, veic arī neatkarīgu ievainojamību izpēti un izstrādā darbā izmantotos rīkus. Zemāk minētie rezultāti ir publiski pārbaudāmi.
- 01
Attālināta koda izpilde OZOLS ERP sistēmā caur pamestu atjaunināšanas domēnu
OZOLS (OzolsSQL) operētājsistēmai Windows
OZOLS ERP automātiskās atjaunināšanas kanāls ieguva un palaida programmkodu no domēna, ko ražotājs bija ļāvis izbeigties – its2.lv, kas joprojām bija iekodēts katrā piegādātajā klientā –, pa atklātu HTTP bez TLS, paraksta, jaucējsummas vai WinVerifyTrust pārbaudes. SQL Server Agent uzdevums katra klienta datubāzes serverī lejupielādēja izpildāmo failu (arj.exe) un arhīvu no pamestā resursdatora un tos palaida, panākot attālinātu koda izpildi SQL Server servisa konta kontekstā; atpakotais arhīvs pēc tam tika saglabāts kopīgajā sprg tabulā, no kuras katra darbstacija to izvilka un palaida startējot – tārpveidīga izplatīšanās pa visu klientu bāzi. Tā kā whois pārbaude rādīja, ka domēns ir brīvi reģistrējams, ikviens, kas to reģistrēja, kontrolēja atjauninājumu.
Koda lejupielāde bez integritātes pārbaudes (CWE-494, CWE-829, CWE-319)
CVSS10.0KritisksCVE-2026-223062026 - 02
Attālināta koda izpilde Latvijas nacionālajā eID parakstīšanas programmatūrā
eParakstītājs 3.0 (Windows, < 1.10.0)
eParakstītājs 3.0 automātiskos atjauninājumus ieguva pa kanālu, kas nebija ne autentificēts, ne integritātes ziņā aizsargāts: lietotne pieņēma jebkuru TLS sertifikātu, nepārbaudīja atjauninājuma apraksta parakstu un palaida lejupielādēto instalētāju, nepārbaudot tā Authenticode parakstu vai kontrolsummu. Uzbrucējs, kas spēj īstenot starpnieka (MITM) uzbrukumu un novirzīt www.eparaksts.lv, varēja piegādāt īpaši izveidotu aprakstu, kas norāda uz uzbrucēja kontrolētu izpildāmo failu, panākot patvaļīga koda izpildi upura datorā.
Koda lejupielāde bez integritātes pārbaudes (CWE-494, CWE-295, CWE-347)
CVSS7.3AugstsCVE-2026-03922026 - 03
Konfigurācijas saindēšana starp X-Road instancēm
X-Road Security Server (< 7.8.2)
X-Road drošības serveri federatīvās globālās konfigurācijas daļas ierakstīja diskā pēc pašā daļā norādītā ekosistēmas identifikatora, nepārbaudot, vai tas atbilst faktiskajam avotam. Ļaunprātīgs federācijas partneris varēja nosūtīt SHARED-PARAMETERS daļu ar upura ekosistēmas nosaukumu – parakstītu ar paša upura atslēgu – un pārrakstīt tās autoritatīvo uzticamības konfigurāciju, iegūstot noturīgu kontroli un iespēju uzdoties par jebkuru upura dalībnieku vai drošības serveri.
Nepietiekama datu autentiskuma pārbaude (CWE-345, CWE-346)
CVSS8.0AugstsGHSA-c5gr-pcm6-828r2026


Eiropas kiberdrošības uzņēmums, ko var pārbaudīt publiski
OffSeq ir ES bāzēts kiberdrošības uzņēmums, kas strādā ar organizācijām visā Eiropā. Mūsu darbu apliecina publiski pierādījumi, starptautiskas sertifikācijas un ES mēroga regulējuma zināšanas.
- 01
Pierādījumi publiskajā apritē
Atzīti CVE un koordinēti ievainojamību atklājumi programmatūrā, ko izmanto visā Eiropā un ārpus tās – no nacionālām eID sistēmām līdz uzņēmumu un datu apmaiņas platformām.
Skatīt rezultātus - 02
Eiropas kompetenču tīkls
Saistīts ar Eiropas Kiberdrošības kompetenču centra (ECCC) tīklu, ko veido nacionālie koordinācijas centri visā ES.
ES tīkls - 03
NIS2, DORA un GDPR pieredze
Atbilstības auditi, trūkumu novērtējumi un uz kiberdraudiem balstīta testēšana atbilstoši jūsu organizācijai saistošajām ES prasībām.
ES regulējums
Ar ko atšķiras mūsu pieeja
Mēs apvienojam manuālu testēšanu no uzbrucēja skatpunkta ar atkārtojamiem pierādījumiem un praktiskiem novēršanas ieteikumiem.
- 01
Salīdzinājumā ar vispārīgiem auditiem
CiturAtbilstības kontrolsaraksts ar ierobežotu tehnisko pārbaudi.
Ar OffSeqPārbaude, kas balstīta būtiskākajos uzbrukuma ceļos un pamatota ar pierādījumiem par iespējamo ietekmi uz organizāciju.
- 02
Salīdzinājumā ar automatizētiem skeneriem
CiturLiels nepārbaudītu rezultātu apjoms, kas jāizvērtē jūsu komandai.
Ar OffSeqKvalificētu speciālistu veikta manuāla pārbaude, koncentrējoties uz konstatējumiem, kas būtiski ietekmē risku.
- 03
Salīdzinājumā ar nepārbaudītiem pakalpojumu sniedzējiem
CiturZiņojums no pakalpojumu sniedzēja, kura kvalifikāciju var būt grūti pārbaudīt.
Ar OffSeqES bāzēta komanda, kuras darbs ir publiski pārbaudāms, kas strādā saskaņā ar NDA un piedāvā atkārtotu testēšanu labojumu pārbaudei.
Ko pasūtīt
28 pakalpojumiIzvēlieties savai situācijai atbilstošo grupu – no drošības testēšanas līdz uzraudzībai, pārvaldībai un gatavībai ES regulējuma prasībām.
- 01
Drošības testēšana
Kad jums jāzina, kā jūs patiešām tiktu uzlauzti.Drošības auditi · Red team un uzbrucēja darbību emulācija · Sociālās inženierijas novērtējums · Purple Team · Uzbrukuma virsmas pārvaldība · DORA uz kiberdraudu izlūkdatiem balstīta ielaušanās testēšana · Viedo līgumu un Web3 drošības audits · Izpirkumprogrammatūras gatavības novērtējums×8 - 02
Lietotņu, API un MI drošība
Kad jūs piegādājat kodu, API vai MI.MI un LLM drošība · API drošības testēšana · Droša koda pārskate un SAST · DevSecOps un drošs CI/CD · Mobilo lietotņu drošības testēšana · Piegādes ķēdes drošība un SBOM · Draudu modelēšana un drošs dizains · Veiktspējas un slodzes testēšana×8 - 03
Mākoņdrošība, uzraudzība un reaģēšana
Kad rūpes ir par jūsu darba vidi.Mākoņa drošības un stāvokļa novērtējums · Kubernetes un konteineru drošība · Proaktīva drošības uzraudzība · Reaģēšana uz incidentiem un digitālā izmeklēšana · OSINT un atvērto datu analīze×5 - 04
Pārvaldība, riski un atbilstība
Kad jautā regulators, auditors vai valde (NIS2 / DORA / ISO).CISO kā pakalpojums · NIS2 un ISO 27001 gatavība · DORA atbilstība un noturības testēšana · Datu aizsardzības ietekmes novērtējums · Drošības politiku un procedūru izstrāde · Drošības tehnoloģiju izvēle un ieviešana · Darbinieku kiberdrošības apmācības×7
Ko mēs testējam
Pārbaudām tehniskās, cilvēciskās un fiziskās uzbrukuma virsmas, ko var izmantot uzbrucējs. Katra rinda ir saistīta ar attiecīgo pakalpojumu; pārbaudes dziļums ir no mērķēta novērtējuma līdz pilna tvēruma red team projektam.
| Virsma pēc testa | RECIzpēte un ASM | VAIevainojamību novērtēšana | PTIelaušanās tests | RTRed team | HRDrošas konfigurācijas pārbaude | MONNepārtraukta uzraudzība |
|---|---|---|---|---|---|---|
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pamatspēja | Red team: Pamatspēja | Drošas konfigurācijas pārbaude: Pamatspēja | Nepārtraukta uzraudzība: Pieejams, ja iekļauts tvērumā | |
Pamatspēja Izpēte un ASM · Ievainojamību novērtēšana · Ielaušanās tests · Red team · Drošas konfigurācijas pārbaude Pieejams, ja iekļauts tvērumā Nepārtraukta uzraudzība Tīmekļa lietotnes un API | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pieejams, ja iekļauts tvērumā | Red team: Pieejams, ja iekļauts tvērumā | Drošas konfigurācijas pārbaude: Pieejams, ja iekļauts tvērumā | Nepārtraukta uzraudzība: Pamatspēja | |
Pamatspēja Izpēte un ASM · Ievainojamību novērtēšana · Nepārtraukta uzraudzība Pieejams, ja iekļauts tvērumā Ielaušanās tests · Red team · Drošas konfigurācijas pārbaude Ārējā uzbrukuma virsma | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pamatspēja | Red team: Pieejams, ja iekļauts tvērumā | Drošas konfigurācijas pārbaude: Pamatspēja | Nepārtraukta uzraudzība: Pieejams, ja iekļauts tvērumā | |
Pamatspēja Izpēte un ASM · Ievainojamību novērtēšana · Ielaušanās tests · Drošas konfigurācijas pārbaude Pieejams, ja iekļauts tvērumā Red team · Nepārtraukta uzraudzība Mākoņvides un konteineri | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pamatspēja | Red team: Pamatspēja | Drošas konfigurācijas pārbaude: Pieejams, ja iekļauts tvērumā | Nepārtraukta uzraudzība: Pieejams, ja iekļauts tvērumā | |
Pamatspēja Izpēte un ASM · Ievainojamību novērtēšana · Ielaušanās tests · Red team Pieejams, ja iekļauts tvērumā Drošas konfigurācijas pārbaude · Nepārtraukta uzraudzība Iekšējais tīkls & AD | ||||||
| Izpēte un ASM: Pieejams, ja iekļauts tvērumā | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pieejams, ja iekļauts tvērumā | Red team: Ārpus tvēruma | Drošas konfigurācijas pārbaude: Pamatspēja | Nepārtraukta uzraudzība: Pamatspēja | |
Pamatspēja Ievainojamību novērtēšana · Drošas konfigurācijas pārbaude · Nepārtraukta uzraudzība Pieejams, ja iekļauts tvērumā Izpēte un ASM · Ielaušanās tests Ārpus tvēruma Red team Pirmkods un programmatūras piegādes ķēde | ||||||
| Izpēte un ASM: Pieejams, ja iekļauts tvērumā | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pamatspēja | Red team: Pamatspēja | Drošas konfigurācijas pārbaude: Pamatspēja | Nepārtraukta uzraudzība: Pieejams, ja iekļauts tvērumā | |
Pamatspēja Ievainojamību novērtēšana · Ielaušanās tests · Red team · Drošas konfigurācijas pārbaude Pieejams, ja iekļauts tvērumā Izpēte un ASM · Nepārtraukta uzraudzība MI / LLM sistēmas | ||||||
| Izpēte un ASM: Pieejams, ja iekļauts tvērumā | Ievainojamību novērtēšana: Pamatspēja | Ielaušanās tests: Pamatspēja | Red team: Pieejams, ja iekļauts tvērumā | Drošas konfigurācijas pārbaude: Pamatspēja | Nepārtraukta uzraudzība: Ārpus tvēruma | |
Pamatspēja Ievainojamību novērtēšana · Ielaušanās tests · Drošas konfigurācijas pārbaude Pieejams, ja iekļauts tvērumā Izpēte un ASM · Red team Ārpus tvēruma Nepārtraukta uzraudzība Mobilās lietotnes | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Ārpus tvēruma | Ielaušanās tests: Pamatspēja | Red team: Pamatspēja | Drošas konfigurācijas pārbaude: Pieejams, ja iekļauts tvērumā | Nepārtraukta uzraudzība: Pieejams, ja iekļauts tvērumā | |
Pamatspēja Izpēte un ASM · Ielaušanās tests · Red team Pieejams, ja iekļauts tvērumā Drošas konfigurācijas pārbaude · Nepārtraukta uzraudzība Ārpus tvēruma Ievainojamību novērtēšana Cilvēki (sociālā inženierija) | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pieejams, ja iekļauts tvērumā | Ielaušanās tests: Pamatspēja | Red team: Pamatspēja | Drošas konfigurācijas pārbaude: Pieejams, ja iekļauts tvērumā | Nepārtraukta uzraudzība: Ārpus tvēruma | |
Pamatspēja Izpēte un ASM · Ielaušanās tests · Red team Pieejams, ja iekļauts tvērumā Ievainojamību novērtēšana · Drošas konfigurācijas pārbaude Ārpus tvēruma Nepārtraukta uzraudzība Bezvadu tīkli un fiziskā drošība | ||||||
| Izpēte un ASM: Pamatspēja | Ievainojamību novērtēšana: Pieejams, ja iekļauts tvērumā | Ielaušanās tests: Pieejams, ja iekļauts tvērumā | Red team: Pieejams, ja iekļauts tvērumā | Drošas konfigurācijas pārbaude: Pieejams, ja iekļauts tvērumā | Nepārtraukta uzraudzība: Ārpus tvēruma | |
Pamatspēja Izpēte un ASM Pieejams, ja iekļauts tvērumā Ievainojamību novērtēšana · Ielaušanās tests · Red team · Drošas konfigurācijas pārbaude Ārpus tvēruma Nepārtraukta uzraudzība OT, IoT un iegultās sistēmas | ||||||
- Pamatspēja
- Pieejams, ja iekļauts tvērumā
- Ārpus tvēruma
Strukturēts process, nevis tikai skenēšana
Caurspīdīgs un atkārtojams process, kas uzbrucēja skatpunktu pārvērš izmērāmos drošības uzlabojumos.
Izpēte
Apzinām organizācijai būtisko uzbrukuma virsmu, tostarp aktīvus, ārējo pieejamību, darbiniekus un trešās puses.
Novērtējums
Veicam ievainojamību analīzi, ielaušanās testēšanu, sociālās inženierijas pārbaudes un red team simulācijas.
Ziņojums un novēršana
Pēc kritiskuma vērtēti konstatējumi ar ietekmi uz biznesu, pierādījumiem un prioritizētu novēršanas plānu.
Noturība
Nepārtraukta uzraudzība, gatavība incidentiem un atbilstība – lai rezultāti saglabātos laika gaitā.
Praksē
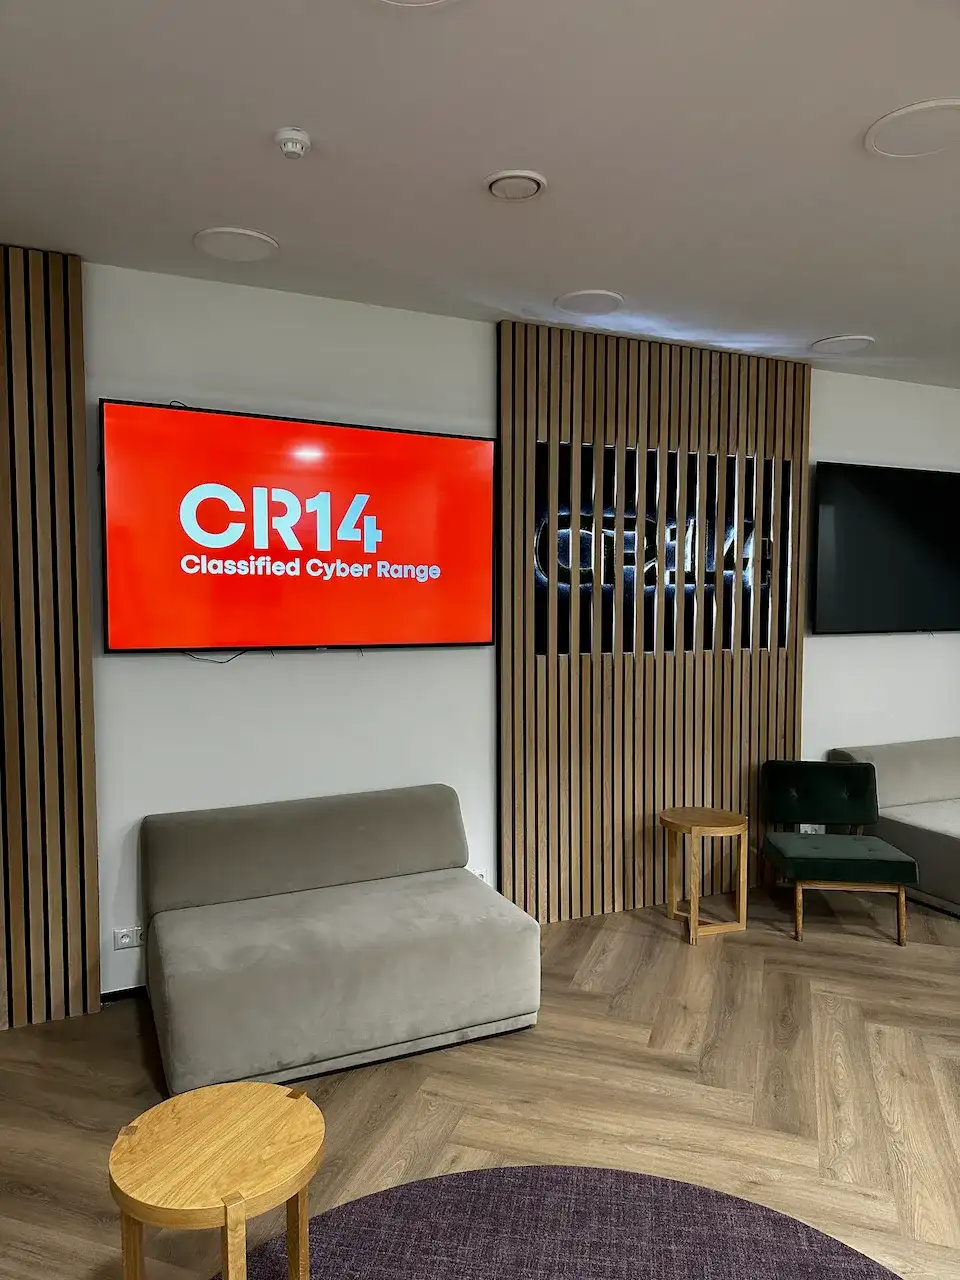
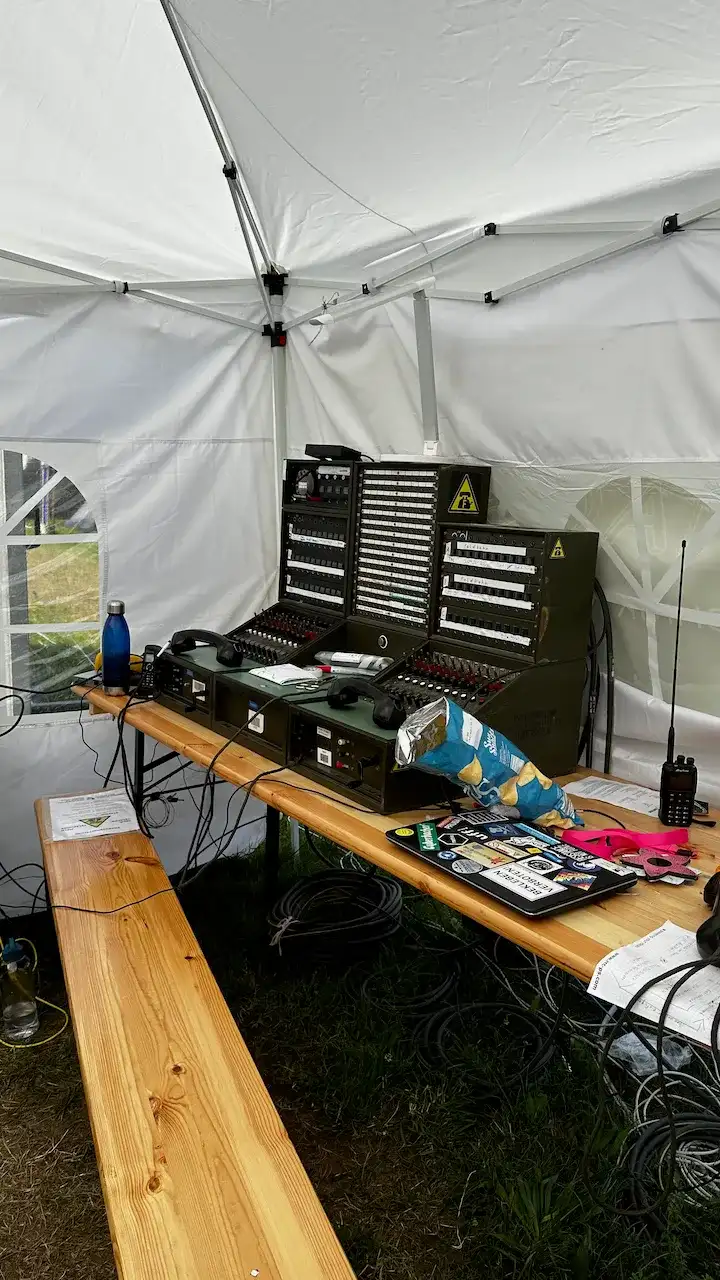
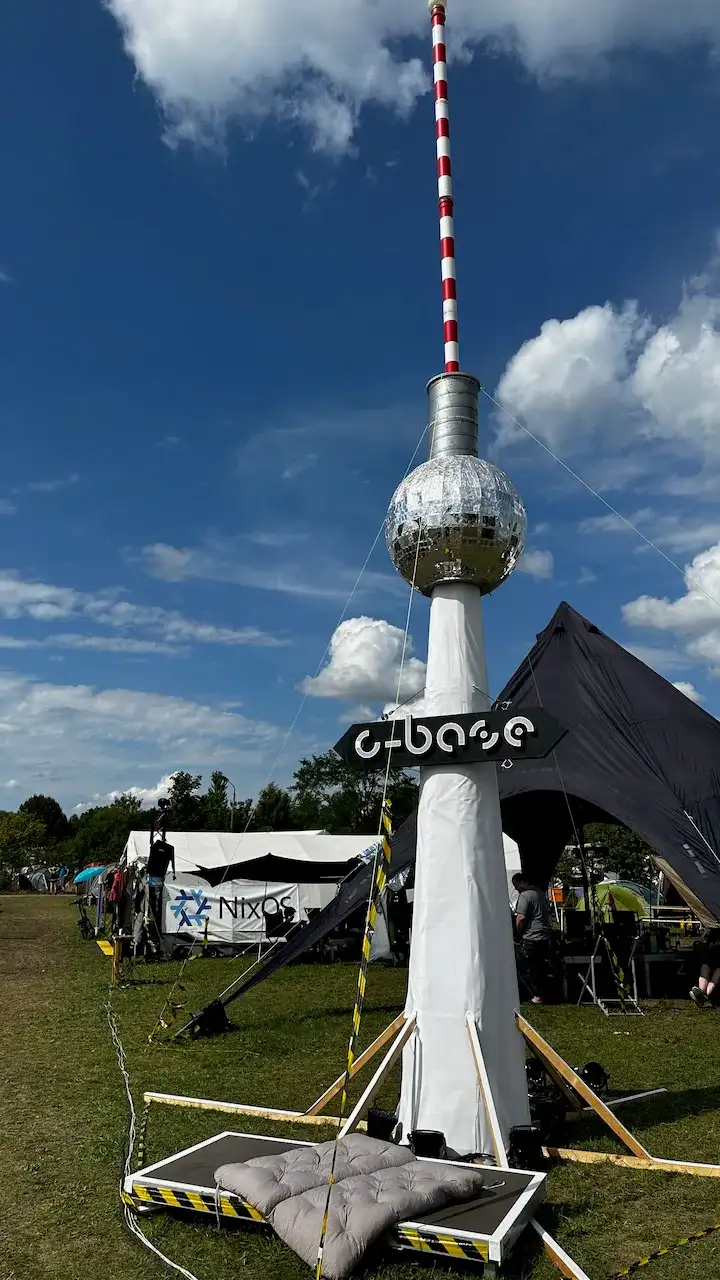
Drošības testēšana praksē
Projekti, infrastruktūra un aprīkojums – no klasificētiem kiberpoligoniem līdz kiberdrošības kopienas pasākumiem.
Noderīgi rīki
- 01Noteikt testa tvērumuSagatavojiet testa tvēruma aprakstu vienas minūtes laikā
- 02CISO kā pakalpojums – anketaKartējiet drošības stāvokli un saņemiet indikatīvu abonementu
- 03NIS2 / DORA tvēruma pārbaudePārbaudiet, vai regulējums attiecas uz jūsu organizāciju
- 04Drošības brieduma novērtējumsNovērtējiet organizāciju sešās drošības jomās
Apskatiet, kas iekļauts ziņojumā
Pilns parauga ziņojums ar identificētām ievainojamībām no kritiska līdz zema riska līmenim, CVSS vērtējumu, sasaisti ar OWASP un prioritizētu novēršanas plānu.Konstatējumi pēc kritiskumaLatvijas 2026. gada draudu aina: 6 soļi, kas jāsper šajā ceturksnī
CERT.LV 2026. gada 1. ceturksnī Latvijas kibertelpā fiksēja 757 286 kompromitētas ierīces – augstāko līdz šim ziņoto skaitu. Lielākā daļa tika klasificēta kā konfigurācijas nepilnības. Šis pārskats pārvērš publicētās tendences sešās praktiskās ceturkšņa prioritātēs.2026. g. jūn. · 11 lpp. · 7 min lasīšanai
OffSeq izstrādāti un izmantoti rīki
OffSeq uztur savu drošības platformu. Tie paši kiberdraudu dati un rīki, ko izmantojam klientu projektos, ir pieejami arī klientiem tiešai lietošanai.
- 01
OffSeq Threat Radar
Ievainojamību izlūkdati, prioritizēti pēc nozīmīguma. - 02
OffSeq Mirage
Reāllaika izlūkdati no honeypot telemetrijas. - 03
OffSeq Pulse
Galiekārtu drošības stāvoklis un ierīču pārvaldība, mitināta ES. - 04
OffSeq Breach
Ar jūsu domēniem saistītu piekļuves datu noplūžu uzraudzība. - 05
OffSeq Guard
Tīmekļa ekspozīcijas analīze ar ikdienas izmaiņu uzraudzību. - 06
OffSeq Veil
Pārlūkā darbināma šifrēšana un steganogrāfija.


Ne tikai lasiet par uzbrukumiem – reaģējiet uz tiem.
Ieejiet 3D birojā un reaģējiet uz pikšķerēšanas e-pastu, krāpniecisku zvanu vai MI uzvednes injekcijas mēģinājumu. Izvēlieties simulāciju un pārbaudiet savu rīcību.
Starptautiski atzīta kvalifikācija
 OSCPOffSec
 Lead Pen Test ProfessionalPECB
 ISO/IEC 27001 Senior Lead AuditorPECB
 Certified Information Systems AuditorISACA
 Red Team OperationsClarified Security
 Critical Information Infrastructure ProtectionNATO CCDCOE
- Web Applications Attack & DefenceNATO CCDCOE
 IT Systems Attack & DefenseCybExer
 CybercrimeCEPOL
- Cyber Bite: DarkwebCEPOL
- OSINT – CryptocurrenciesCEPOL
 Security Awareness: Privileged AccountsSANS
Ko saka mūsu klienti
At Trace.Space, security has always been a core priority — not an afterthought. As an AI platform trusted by engineering teams building regulated products in automotive, aerospace, medical and defense industries, we hold ourselves to the highest standards. Because we are shipping features at an incredible pace, we recognized that we needed a security partner capable of scaling at our velocity. That is exactly why we partner with OffSeq. We don’t want a standard checkbox compliance vendor; we want an elite partner to help us continuously take our security posture to the next level. Instead of slowing us down, they seamlessly integrate with our fast-moving engineering team, providing proactive, high-level insights that let us fortify our systems in real time as we grow. Working with OffSeq consistently proves that when you are building fast, having a world-class security partner in your corner is the best way to stay ahead of the curve.
We’ve had the pleasure of working with SEQ SIA (led by Nils Putniņš) on multiple information security engagements at Printful, ranging from targeted penetration testing to in-depth evaluations of our platform’s security maturity. In every project, SEQ SIA has demonstrated a rare combination of technical precision, strategic thinking, and professionalism. Most recently, during a performance and security audit of one of our core systems — used daily by thousands of employees and clients — SEQ SIA delivered beyond expectations. Their structured methodology, clear communication, and actionable insights directly contributed to increased system reliability, scalability, and resilience. SEQ SIA has become a trusted security partner, and we highly value the clarity and confidence they bring to complex security challenges.
I had some expectations when we signed up with OffSeq. I was expecting some social engineering, routine web works to see our loopholes. Instead, they dug with passion, and they dug deep. They found holes me and my IT team were astonished to hear about. They worked from the heart and in high quality.
We confirm that SIA “SEQ” conducted three information system security audits in 2025. The audits were carried out professionally and in full compliance with the contractual requirements. We are satisfied with the service provided. — State Emergency Medical Service of the Republic of Latvia (NMPD).
Ar šo apliecinām, ka SIA “Codex” ir veiksmīgi sadarbojies ar SIA “SEQ” un tā speciālistu Nilu Putniņu vairāku nozīmīgu projektu ietvaros. Sadarbības laikā esam augsti novērtējuši SIA “SEQ” sniegto pakalpojumu kvalitāti, profesionalitāti un atbildīgo pieeju. Visas saistības veiktas norunātajos termiņos un augstā kvalitātē. Nils Putniņš ir apliecinājis sevi kā augstas klases ekspertu informācijas sistēmu drošības un kiberdrošības jomā.
The OffSeq team collaborated with the LG team to identify and resolve several high-severity vulnerabilities within LG’s products and services promptly. We appreciate their dedication to helping us improve the security of LG Electronics.
In Eleving Group security resilience is at the core of what we do across 17 markets and more than 1.8M customers. Partnering with OffSeq on a red team engagement gave us a genuine adversarial perspective that went well beyond a traditional penetration test. Their team demonstrated deep technical expertise, operated with realism and precision, and communicated findings in a way that was both clear and actionable. We came away more resilient and better informed.
Working with OffSeq has been a solid experience from day one. They’ve helped us with red teaming, penetration testing, and assessments — not just for our own systems but also for some of our clients. What stands out is their practical approach — no fluff, just clear findings and actionable recommendations. They know how to dig deep, but they also understand how to communicate technical risks in a way that makes sense to different stakeholders. We’ve come to trust them as a reliable extension of our security team, and we’re looking forward to continuing the collaboration.
We export to over 20 countries, so the security of our systems and client data isn’t something we take lightly. OffSeq ran a black-box audit that showed us exactly where we stood — no sugarcoating, just an honest picture from a real attacker’s perspective. The report worked for both our IT team and our board, which is rare. Really solid work all around.
We were working with SEQ and their expert Nils Putniņš for security testing of our systems and we are happy with the results and their fast response time. We recommend SEQ and are looking forward to a long-term collaboration.
SEQ and specialist Nils Putniņš performed a security audit for a project in development at Jāņa Sēta in June 2023. We are very satisfied with the test results, which helped improve the system’s security. The work was done quickly and to a high standard. We plan to keep working with SEQ.
Biežāk uzdotie jautājumi
Kādas ir jūsu kā kiberdrošības pakalpojumu sniedzēja kompetences?
OffSeq ir ES bāzēts kiberdrošības uzņēmums, kas strādā ar organizācijām visā Eiropā. Mūsu darbu apliecina publiski pierādījumi – atzīti CVE un koordinēti ievainojamību atklājumi; OSCP, CISA un PECB ISO/IEC 27001 vecākā vadošā auditora sertifikācijas, ko ieguvuši speciālisti, kas veic darbu; kā arī testēšana atbilstoši ES regulējumam, piemēram, NIS2, DORA un GDPR.
Vai es saņemšu pierādījumus vai tikai skenera izvadi?
Katru konstatējumu manuāli atkārtojam un novērtējam pēc kritiskuma un ietekmes uz organizāciju. Ziņojumā iekļaujam pamatojošos pieprasījumus, atbildes, uzbrukuma slodzes un konkrētus novēršanas ieteikumus. Pilns parauga ziņojums ar konstatējumiem no kritiska līdz zema riska līmenim ir pieejams parauga ziņojuma lapā.
Cik ātri ziņojat par kritiskiem konstatējumiem?
Nekavējoties pēc apstiprināšanas. Par kritiskiem konstatējumiem ziņojam uzreiz pēc to pārbaudes, lai novēršanu varētu sākt vēl pirms gala ziņojuma saņemšanas.
Vai jūs pārbaudāt, ka mūsu labojumi tiešām nostrādāja?
Jā. Atkārtota pārbaude ir iekļauta katrā projektā. Mēs pārbaudām katru novērsto ievainojamību un atjauninām tās statusu, lai jūs iegūtu pārliecību, ka problēma patiešām ir novērsta.
Kādos reģionos un ar kāda lieluma organizācijām strādājat?
Strādājam ar organizācijām Baltijā, Skandināvijā un citviet ES – no strauji augošiem uzņēmumiem līdz valsts iestādēm un lieliem uzņēmumiem. Katra projekta tvērumu pielāgojam organizācijas riskiem un termiņiem, nevis standarta pakalpojumu paketei.
Vai saskaņā ar NIS2 mums nepieciešams norīkots kiberdrošības vadītājs?
Organizācijām, uz kurām attiecas NIS2 vai piemērojamie valsts kiberdrošības tiesību akti, var būt pienākums norīkot par kiberdrošību atbildīgo personu. Mūsu CISO kā pakalpojums var nodrošināt kvalificētu vadību un atbalstu obligātās ziņošanas veikšanai, nepieņemot pilnas slodzes CISO.
Kā jūs palīdzat ar NIS2, DORA un ISO 27001 atbilstību?
Mēs nosakām piemērojamās prasības, novērtējam trūkumus attiecībā pret atbilstošajām kontrolēm un sagatavojam prioritizētu novēršanas plānu un pierādījumu kopumu. Novērtējums balstīts reālistiskos uzbrukuma ceļos, nevis vispārīgā kontrolsarakstā. DORA vajadzībām varam nodrošināt arī TIBER-EU saskaņotu, uz kiberdraudiem balstītu ielaušanās testēšanu.
Nosakiet projekta tvērumu
Pastāstiet, kas jums jāaizsargā. Mēs izskaidrosim, kā to pārbaudītu un kā stiprināt tā aizsardzību. Atbildēsim 24 stundu laikā.