Mēs domājam kā uzbrucēji – aizstāvju labā
OffSeq ir Eiropas kiberdrošības testēšanas uzņēmums. Mēs palīdzam organizācijām Baltijā, Skandināvijā un citviet ES stiprināt digitālo noturību, pārbaudot aizsardzību no uzbrucēja skatpunkta.
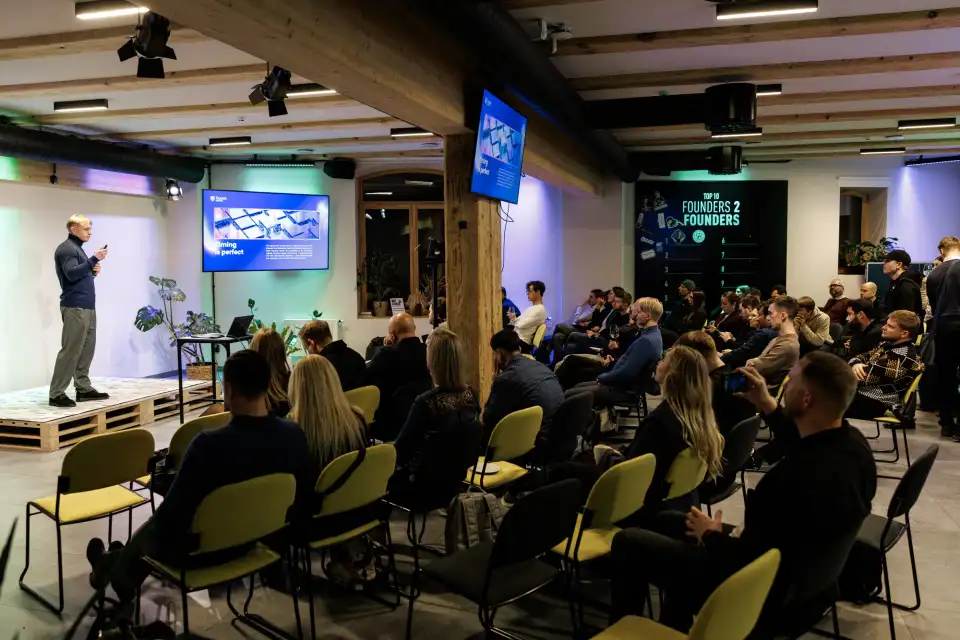
OffSeq – saīsinājums no Offensive Sequence – tika dibināts 2022. gadā, balstoties vienkāršā principā: sistēmu nevar droši aizsargāt, ja tā nekad nav pārbaudīta no uzbrucēja skatpunkta. Katru projektu sākam, nosakot ceļus, ko uzbrucējs varētu izmantot praksē.
Mēs apvienojam padziļinātas kiberdrošības testēšanas zināšanas ar izpratni par Eiropas organizācijām saistošajām normatīvajām prasībām. NIS2, DORA un GDPR nosaka, kā veicam pārbaudes, sagatavojam ziņojumus un sniedzam ieteikumus.
2026. gadā OffSeq kļuva par PECB, atveras jaunā cilnē apmācību partneri, paplašinot darbību ar starptautiski atzītām ISO un kiberdrošības apmācībām un sertifikāciju, atveras jaunā cilnē Latvijā un citviet ES.
| Dibināts | 2022 |
|---|---|
| Galvenie pakalpojumi | 33 |
| Pašu izstrādātas drošības platformas | 6 |
Principi, pēc kuriem strādājam
- 01
Uzbrucēja skatpunkts
Sākam ar jūsu videi būtiskākajiem uzbrukuma ceļiem, nevis vispārīgu kontrolsarakstu.
- 02
Skaidra komunikācija
Skaidri konstatējumi un godīgi ieteikumi bez baiļu izmantošanas pārdošanā un lieka žargona.
- 03
Pierādījumi, ne viedoklis
Katru secinājumu pamatojam ar pierādījumiem, kritiskumu un ietekmes uz organizāciju novērtējumu.
- 04
Veidots Eiropai
Mūsu darbs ņem vērā Eiropas organizāciju normatīvo un darbības vidi.
Darbībā
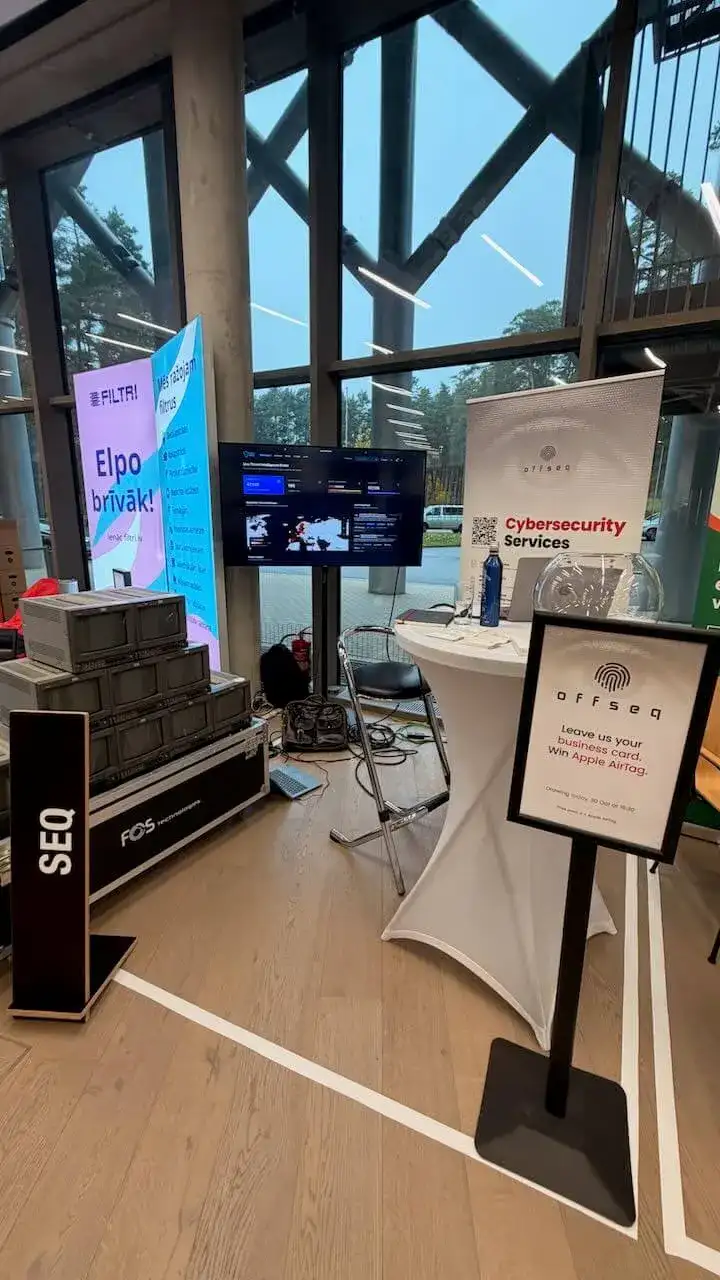
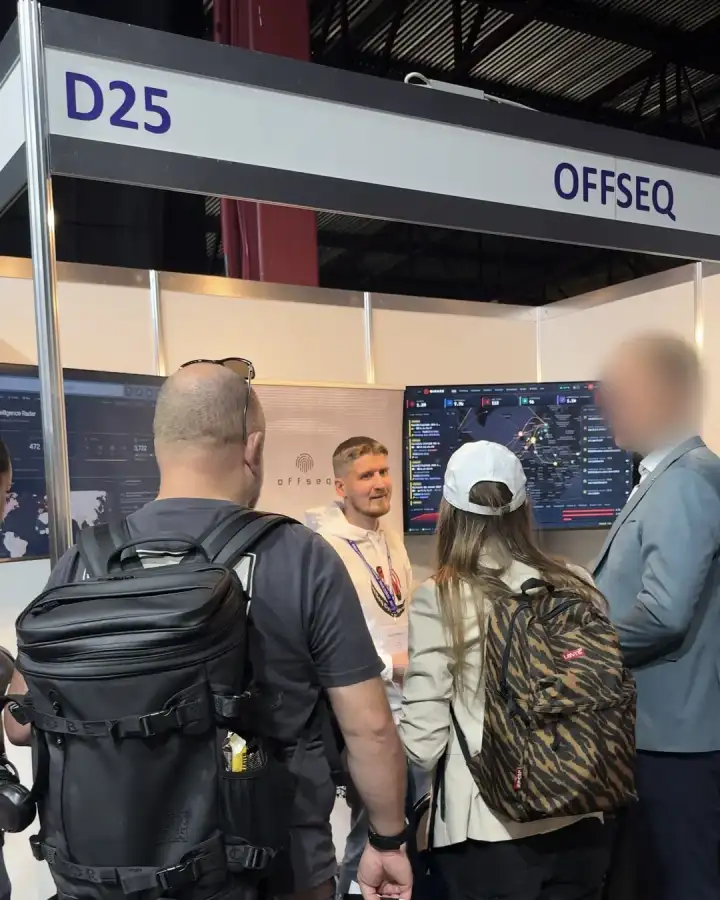
Kvalifikācija
Starptautiski atzīta kvalifikācija
OffSeq komandas kvalifikācija, ko pārbaudījušas un apliecinājušas attiecīgās standartu institūcijas, aizsardzības akadēmijas un apmācību organizācijas.
Lead Pen Test Professional
ISO/IEC 27001 Senior Lead Auditor
Google Cybersecurity Certificate

Clarified Security (atveras jaunā cilnē)
- Red Team Operations
NATO CCDCOE (atveras jaunā cilnē)
- Critical Information Infrastructure Protection
- Web Applications Attack & Defence
- IT Systems Attack & Defense
- Cybercrime
- Cyber Bite: Darkweb
- OSINT – Cryptocurrencies
- Security Awareness: Privileged Accounts
Organizācijas un tīkli
Klientu piemēri
Mēs paši izstrādājam rīkus, ko izmantojam.
Daļa no mūsu projektos izmantotajiem uzbrukuma drošības rīkiem ir publicēta GitHub kā atvērtā pirmkoda projekti.
github.com/offseq- 01
threat-finder (Skatīt GitHub)
Izpildlaika CVE skeneris – atrod ievainojamības pakalpojumos, kas faktiski darbojas resursdatorā, sakārtotas pēc tīkla ekspozīcijas.
Rust - 02
php2shell-poc (Skatīt GitHub)
Non-destructive PHP2Shell (CVE-2026-109618/109619) reachability check and offset tooling for authorized testing.
Python - 03
threadsrecon (Skatīt GitHub)
OSINT rīki platformai Threads (threads.net) – profili, ieraksti un savienojumi.
Python - 04
rockyou-lv (Skatīt GitHub)
Latviešu valodas paroļu vārdnīca uzlaušanai un piekļuves datu auditiem.
Python - 05
servicediscovery (Skatīt GitHub)
CIDR apzinošs Nmap skeneris – viens process katrai IP adresei, atsevišķs XML izvads katram resursdatoram.
Python - 06
xcompare (Skatīt GitHub)
Atrodiet kopīgos sekotājus starp diviem X kontiem bez oficiālā API.
Python - 07
homebrew-tap (Skatīt GitHub)
Homebrew krātuve (tap), kas izplata OffSeq rīku komplektu.
Ruby
ES finansējums
Kiberdrošības izpratnes un noturības stiprināšana Eiropā
OffSeq piedalās ES finansētās iniciatīvās, kas stiprina kiberdrošības izpratni un noturību, identificējot ievainojamības no uzbrucēja skatpunkta un izstrādājot proaktīvas uzraudzības risinājumus.
Līguma ID: KD/1/24/A/004
Strādājiet ar komandu, kas pārbauda no uzbrucēja skatpunkta
Pastāstiet, kas jums jāaizsargā. Mēs izskaidrosim, kā to pārbaudītu un kā stiprināt tā aizsardzību.